
はじめに
クラウドサービスの普及やハイブリッドワークの定着により働く場所が多様化し、従来の「IDと固定パスワード」のみによる認証では、サイバー攻撃を防ぎきれない時代になりました。
そこで現在、複数の異なる認証要素を組み合わせてセキュリティを強固にする「多要素認証(MFA)」が、多くのシステムやガイドラインで標準となりつつあります。
本記事では、多要素認証の基本から、要素の種類や仕組み、導入するメリットまでをわかりやすく解説します。
・多要素認証(MFA)とは: 「知識」「所有物」「生体情報」という異なる種類の認証要素を2つ以上組み合わせて、利用者本人であることを確認する認証方式です。
・なぜ重要か: パスワード漏洩だけでは突破されないため、サイバー攻撃や情報漏洩リスクを大幅に低減します。
・コストと利便性の両立: 『PassLogic』ならブラウザのみで完結。外部デバイス不要で導入コストを抑えられます。
Q. 多要素認証(MFA)とは、そもそもどのような認証方法なのか?
多要素認証(MFA)とは、下記の3要素のうち、異なる2つ以上の要素を組み合わせて本人確認を行う認証方式です。単一のパスワード認証と比べ、万が一1つの要素が流出しても「別のカテゴリの要素」を突破できなければログインできないため、セキュリティ強度を高められます。
・知識情報(パスワード、PINコードなど)
・所有情報(スマートフォン、クライアント証明書を導入したパソコンなど)
・生体情報(指紋、顔認証など)
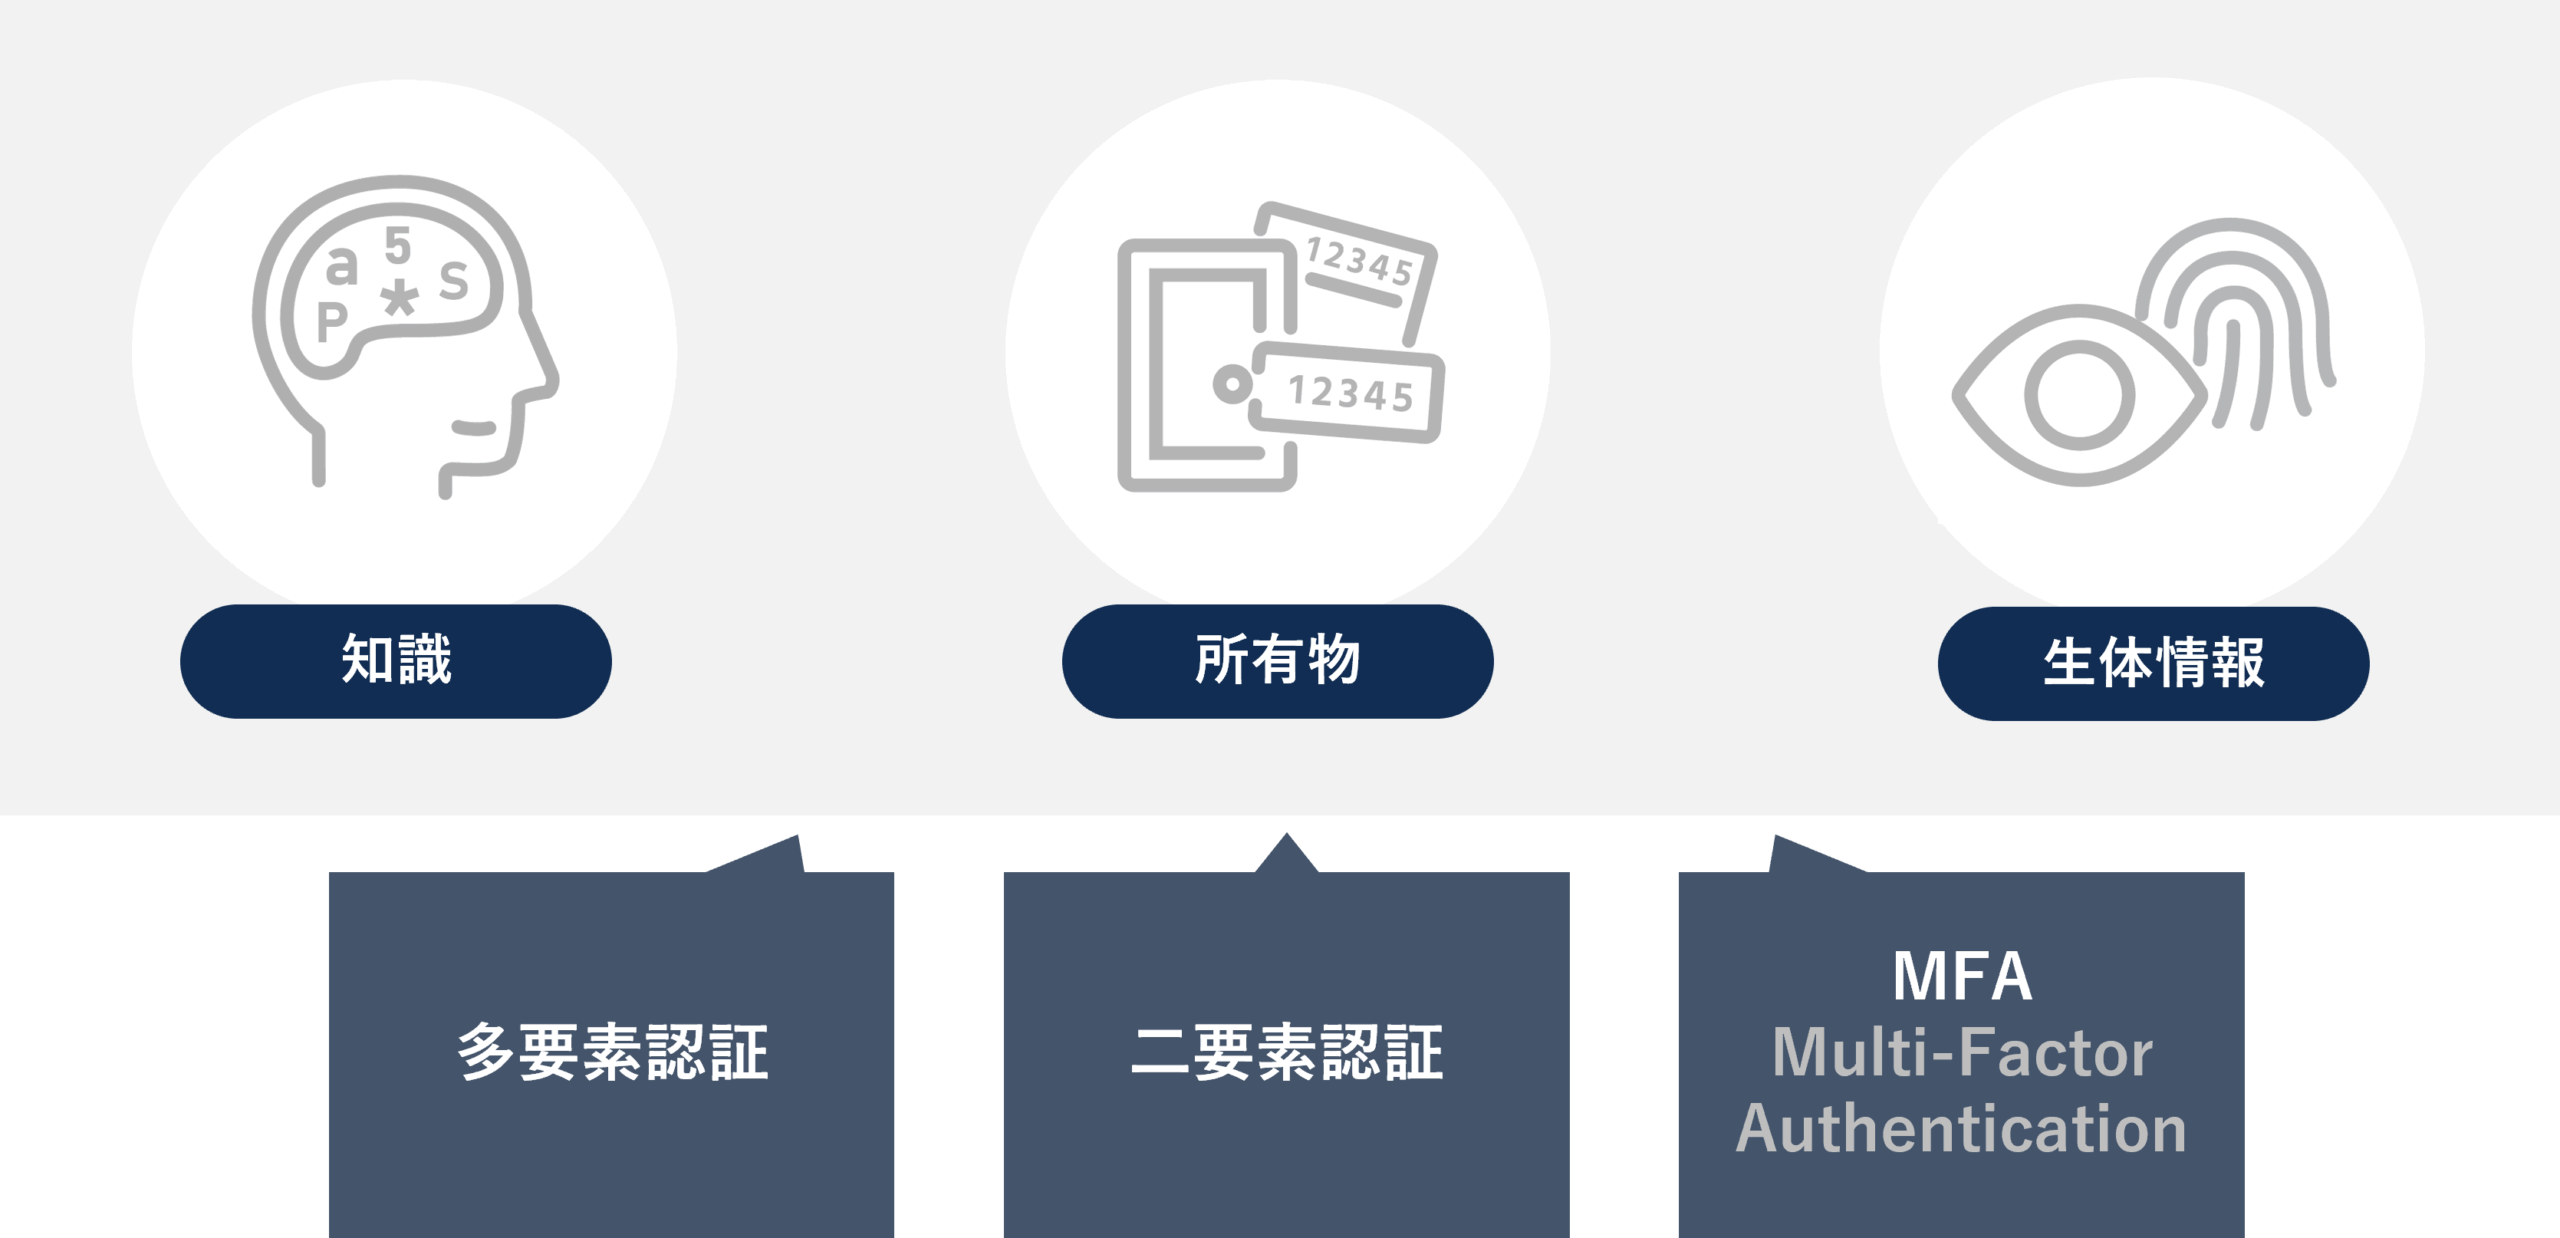
多要素認証(MFA:Multi-Factor Authentication)は、ユーザーが本人であることを証明するために、「知識」「所有物」「生体情報」という3要素の中から、異なる2つ以上の要素を組み合わせることで認証を強化する方法です。
2つの要素を組み合わせた場合は「二要素認証」、3つの場合は「三要素認証」とも呼ばれますが、実質的にはどちらも多要素認証に含まれます。
多要素認証で最も重要なのは、「全く違う種類のカギ(要素)を組み合わせること」です。
例えば、「パスワード」と「暗証番号」の2つを組み合わせても、どちらも頭で覚える「知識」という同じ種類の情報です。これでは、パスワードをメモした手帳を盗み見られたり、ネット上でパスワードが流出してしまったりすると、両方とも一度に突破されてしまう危険があります。
そのため、「パスワード(頭で覚えるもの)」に加えて「スマートフォン(手に持っているもの)」というように、異なる要素を掛け合わせることで、片方が破られても簡単には侵入できない仕組みを作ることができます。
Q. 多要素認証がなぜ今、企業に強く求められているのか?
クラウド利用やハイブリッドワークの普及に伴い、固定パスワードのみの認証は限界を迎えています。ランサムウェアやサプライチェーン攻撃の高度化に対応するため、政府や業界団体の各種ガイドラインでも、突破が困難な多要素認証(MFA)の導入が強く求められています。
多要素認証が企業に強く求められている理由は、巧妙化するランサムウェアやリスト型攻撃に対し、従来の「ID・固定パスワード」だけでは、企業の機密情報を守りきれなくなっているためです。
近年、ハイブリッドワークの普及やクラウドサービスの利用拡大などにより、社外から社内ネットワークへアクセスする機会が急増しています。このように、社外からのアクセスが増えて「守るべき場所」が広がった一方で、AIの悪用などにより、ランサムウェアやリスト型攻撃(パスワードスプレッド攻撃)の手法も年々高度化・巧妙化しています。
実際、情報処理推進機構(IPA)が公表する 情報セキュリティ10大脅威 2026 でも、「ランサムウェア被害」や「サプライチェーン・委託先を狙った攻撃」が長年上位を占めており、社外からのアクセス増加に伴って企業が抱えるリスクは拡大の一途をたどっています。
こうした背景から、現在では金融機関に限らず多くの企業に対し、政府や業界団体からガイドラインなどで多要素認証の導入が強く要請されています。
▶ 各業界のセキュリティガイドラインは こちら からご覧いただけます。
Q. 多要素認証で使われる「3つの認証要素」とは?
多要素認証は「知識認証(本人の記憶)」「所有物認証(本人の持つデバイスなど)」「生体認証(身体的特徴)」の3要素で構成されます。異なる認証要素を組み合わせることで、強固な防御壁を構築します。
認証要素には「知識認証」「所有物認証」「⽣体認証」の3種類があり、それぞれにメリットとデメリットが存在します。
自社にとって最適な多要素認証を実現するためには、それぞれの特徴を正しく理解し、自社の運用に合わせた検討を行うことが重要です。
知識認証
知識認証とは、「利用者本人だけが記憶・保有している情報」を用いて本人確認を行う認証方式です。
・具体的な手段例:パスワード、PINコード、秘密の質問など。
・メリット:特別な機器が不要で実装コストが低く、手軽に導入できるのがメリットです。
・デメリット:人の記憶に依存するため、忘却や使い回しが発生しやすく、フィッシング詐欺やキーロガーによりオンライン上で漏洩するリスクを抱えています。
所有物認証
所有物認証とは、「利用者本人だけが物理的に所持しているアイテムやデバイス」を用いて本人確認を行う認証方式です。
・具体的な手段例:ワンタイムパスワード(OTP)トークン、スマートフォン、デジタル証明書など。
・メリット:本人が所有している必要があり、第三者が容易に入手できないため、他の認証要素と組み合わせることで不正利用の可能性を低減できます。
・デメリット:配布する社員数によっては、専用端末の導入・運用費用が非常に高額になる点が課題です。
また、常時携帯の手間や、紛失・置き忘れによる業務停止リスクもはらんでいます。
生体認証
生体認証とは、「利用者本人の身体的特徴や行動的特徴」を用いて本人確認を行う認証方式です。
・具体的な手段例:指紋、顔、静脈、虹彩などの身体情報。
・メリット:デバイスを持ち歩く必要がなく利便性が高いうえ、なりすましや偽造が困難です。
・デメリット:専用の読み取り機器が必要で導入コストが高額になりやすい点が大きな課題です。
怪我・マスクによる認識エラー、万が一漏洩した際に変更が効かないという懸念もあります。
また、今後の技術進歩に伴い、偽造やなりすましのリスクが高まる可能性があります。
【 3つの認証要素(知識認証・所有物認証・生体認証)の一覧比較 】
| 認証要素 | どんなものを指すのか | 具体的な手段例 | メリット | デメリット・運用課題 |
| 知識認証 (Something You Know) | 本人だけが 「知っている情報」 | ・パスワード ・PINコード ・秘密の質問 | ・特別な機器が不要 ・導入/実装コストが低い ・運用を始めやすい | ・記憶に依存するため忘却しやすい ・使い回しが起きやすい ・フィッシングや推測で漏洩しやすい |
| 所有物認証 (Something You Have) | 本人だけが 「持っているモノ」 | ・スマートフォン ・ハードウェアトークン ・ICカード ・デジタル証明書 | ・物理デバイスを使うため、ID/パスワードが漏洩した場合でも、不正アクセスを成立させにくくする | ・端末の紛失/盗難/故障リスクがある ・デバイスの導入/維持コストがかかる ・持ち忘れで一時的に業務停止する |
| 生体認証 (Something You Are) | 本人固有の 「身体的・行動的特徴」 | ・指紋 ・顔 ・静脈 ・虹彩 ・声紋 | ・手ぶらで利用でき利便性が高い ・成りすましや偽造が困難 | ・読み取り専用機器の導入費用が高額 ・怪我やマスク着用時等の認識エラー ・万が一漏洩した際に変更が不可能 |
Q. 「二段階認証」と「二要素認証」の違いとは?
両者の違いは「認証回数」と「認証属性の多様性」にあります。二段階認証は同じ要素の組み合わせ(パスワード+秘密の質問など)でも成立しますが、二要素認証(多要素認証)は必ず異なる要素(知識+所有物など)を掛け合わせるため、セキュリティ強度が大幅に高くなります。
「⼆要素認証(多要素認証)」と似ているワードとして、「⼆段階認証」というものが存在します。
両者の違いは、
「認証を行う回数(段階)が2回あるか」
「異なる2つの要素(種類)を組み合わせているか」
という点にあります。
■ 二段階認証:認証の回数が2回ある認証方式を指します。使用する認証要素の種類は問いません。
《例》ID・パスワードを入力した後に「秘密の質問」に答える方式
👉 どちらも《知識認証》のため、二段階認証です(使用している要素が1つのみ)。
■ 二要素認証(多要素認証):異なる2つの認証要素を用いる認証方式を指します。
《例》証明書が登録されたパソコンで、固定パスワードを入力する方式
👉 《所有物+知識》の異なる二要素を使用しているため、二要素認証(多要素認証)です。
Q. なぜ二段階認証だけではフィッシング詐欺を防げないのか?
セキュリティ強度は、二要素認証(多要素認証)が大幅に優れます。同一要素である二段階認証は、フィッシング等で同時に盗み取られる危険がありますが、二要素認証(多要素認証)は手元の物理デバイスや身体情報が必要なため、オンライン上の攻撃だけでは突破することが困難です。
⼆段階認証と⼆要素認証(多要素認証)の最も大きな違いは、「サイバー攻撃者に対する防御力の高さ」にあります。
「ID・固定パスワード(知識認証)」の後に「秘密の質問(知識認証)」を求めるような、同じ種類の要素を重ねた二段階認証は、どちらもインターネット越しに窃取されやすい情報であるため、フィッシングサイトやキーロガー等のオンライン攻撃によって同時に盗み取られてしまう危険性が残ります。
一方、《知識認証+所有物認証》や《知識認証+⽣体認証》を組み合わせる二要素認証(多要素認証)は、仮にフィッシング詐欺等でパスワード(知識)が漏洩したとしても、それとは異なる「所有物」や「生体情報」による追加検証が必要となるため、不正ログイン被害を防ぎやすくなります。
このように、単一の攻撃手法(パスワードの盗聴や流出など)だけでは突破できない「二重の保護構造」を実現できることが、⼆要素認証(多要素認証)の最大のアドバンテージです。
【 二段階認証と二要素認証(多要素認証)の違い一覧 】
| 比較項目 | 二段階認証 | 二要素認証(多要素認証) |
| 定義 | 2回のステップ(段階)を踏んで認証を行う仕組み | 異なる2つの要素を組み合わせて認証を行う仕組み |
| 重視する点 | 認証の「順番・手順(プロセス)」 | 認証情報の「種類の多様性(セキュリティ強度)」 |
| 要素の組み合わせ | 同じ要素の組み合わせでも成立する (例: パスワード+秘密の質問) | 必ず異なる2つの要素である必要がある (例:パスワード+オーセンティケーターアプリのワンタイムパスワード) |
| セキュリティ強度 | 中程度 (同一要素の2段階だとリスクが残る場合がある) | 高い (1つの要素が漏洩しても突破されにくい) |
| 認証要素の3分類 | 不問(認証段階が2つあればよい) | 以下の3つのうち2つを選択: 1. 知識要素(パスワード、PINなど) 2. 所持要素(ICカード、トークンなど) 3. 生体要素(指紋、顔認証など) |
Q. 多要素認証を導入するメリット(効果)とは?
多要素認証(MFA)の導入により、パスワード漏洩時の不正アクセスを防ぎ、テレワークやSaaS利用における安全確保、ゼロトラスト基盤の確立、さらに各種セキュリティガイドラインへの準拠を実現できます。
多要素認証(MFA)の導入は、単に「パスワードを強固にする」だけではありません。テレワークやクラウド利用が当たり前になった現代において、ビジネスの安全と快適さを両立させるメリットをもたらします。
具体的には、以下のような効果が期待できます。
パスワード依存からの脱却 と 不正アクセス防止
従来のID/パスワードのみの認証は、リスト型攻撃やフィッシング詐欺による情報漏洩リスクが高く、それを防ぐための複雑な文字ルールや頻繁な変更要請は、ユーザーの負担(メモ保存等)を生む悪循環に陥りがちです。
ハイブリットワーク・クラウド利用の安全な推進
ハイブリットワークの普及やクラウドサービス(Microsoft 365など)の活用が進む現代では、どこからでも安全に業務を行える環境整備が欠かせません。
ゼロトラストセキュリティ基盤の確立
「すべてのアクセスを疑い、毎回正しく検証する」というゼロトラストモデルにおいて、厳格な本人確認を行うMFAは重要な土台となります。
このようにメリットの多い多要素認証(MFA)ですが、導入時には『全社員へのスマートフォン配布コスト』や『トークン管理の手間』がハードルになるケースも少なくありません。
続く章では、これらの手間やコストを最小限に抑えて多要素認証(MFA)を導入する解決策をご紹介します。
Q. コストや導入の手間を抑えて多要素認証を導入する解決策はあるのか?
外部端末を配らないデバイスレスな多要素認証(MFA)ソリューションの採用が有効です。例えば、「PassLogic」は ブラウザ上で完結する PassLogic認証による知識要素と、クライアント証明書による所有物要素を組み合わせ、スマートフォンやトークン無しで手軽かつ強固な多要素認証(MFA)を実現できます。
スマートフォンや専⽤ハードウェアなどの認証端末を必要としない「デバイスレスな多要素認証ソリューション」を採⽤することが、導⼊‧運⽤コストを抑えるうえで効果的な選択肢となります。
パスロジ株式会社が提供する多要素認証ソリューション「PassLogic」は、ブラウザ上に表示される「マトリックス表(知識認証)」と、パソコン内にインストールする「クライアント証明書(端末の所有物認証)」を組み合わせることで、ユーザーは追加の端末を持ち歩くことなく、ブラウザ上の操作のみで手ぶらで強固な多要素認証を実現できます。
▶ 実際のコスト削減効果や導入ステップについては、導入事例ページ から事例をご確認いただけます。
まとめ
多要素認証(MFA)は、現代のサイバー脅威から企業を守る重要なインフラです。自社の予算や従業員の端末環境に合わせ、利便性と安全性を両立できる最適な多要素認証ソリューションを選定しましょう。
多要素認証とは、パスワードなどの知識認証に加えて、生体認証やスマートフォンを使った所有物認証などの追加要素を組み合わせる認証方式です。これにより、脆弱性のあるパスワードだけの認証よりも、不正アクセスを防止しやすくなります。
多要素認証を導入するソリューションにはさまざまなものがありますが、ユーザーの利便性とセキュリティの高さ、さらにコストパフォーマンスにも優れた多要素認証製品を導入することがおすすめです。
PassLogicは、知識・所有物・生体の3要素すべてに対応し、マトリックス方式など9種の認証による多彩な多要素認証を提供しています。
特に「PassLogic認証」と「クライアント証明書」の組み合わせは、固定パスワード・認証用の外部デバイス不要な多要素認証として機能します。
ご興味を持っていただけた方は、ぜひ本ページ下部の製品ご案内資料ダウンロードバナーからお気軽にお問い合わせください。
多要素認証(MFA)に関するよくある質問(FAQ)
※参考・出典:独立行政法人 情報処理推進機構(IPA):「情報セキュリティ10大脅威 2026」
この記事を書いた人:
パスロジ株式会社 マーケティングチーム
〒101-0051 東京都千代田区神田神保町1-6-1 タキイ東京ビル7F
お問い合わせ https://passlogic.jp/inquiry/